Dürfen Treuhänder KI einsetzen? KI und Datenschutz im Treuhandbüro
KI und Datenschutz im Treuhandbüro: was revDSG, Berufsgeheimnis und Auftragsbearbeitung verlangen, worauf es beim Datenstandort ankommt, mit Checkliste.
 Von Denny Weber · · 10 Minuten Lesezeit
Vielleicht kennen Sie das: Im Team, an einer Weiterbildung oder beim Mittagessen mit einem Berufskollegen kommt die Rede auf KI, und nach zwei Sätzen steht die eigentliche Frage im Raum. Dürfen wir das überhaupt, mit den Belegen unserer Mandanten? Vermutlich ist Ihnen auch schon aufgefallen, dass Anbieter diese Frage gern mit einem Hinweis auf den Serverstandort erledigen und dann zur Demo übergehen. Und wahrscheinlich geben Sie Mandantendaten erst aus der Hand, wenn Sie wissen, wer sie zu sehen bekommt und wer dafür geradesteht. Dieser Artikel ordnet KI und Datenschutz im Treuhandbüro so, wie ein sorgfältiges Büro prüft: Frage für Frage.
Ein Donnerstag im April, kurz nach vier. Auf dem Pult liegt der Quartalsordner eines Gastro-Mandanten mit 140 Belegen. Dazwischen stecken zwei Lohnabrechnungen und das Arztzeugnis eines Kochs, die dort nichts verloren haben. Ihre Sachbearbeiterin fragt, ob sie den Stapel nicht kurz durch das KI-Programm schicken könnte, das sie privat für Mails nutzt. Der Abschluss drängt, die Idee ist verständlich. Sie sagen trotzdem nein, weil Sie nicht wüssten, wo das Arztzeugnis danach liegt, wer es lesen kann und ob es irgendwo ein Modell trainiert. Dieses Zögern ist berechtigt. Es lässt sich aber mit wenigen Fragen auflösen, die Sie jedem Anbieter stellen können.
Die Antwort vorweg: erlaubt, unter klaren Bedingungen
Treuhänder dürfen KI für die Belege ihrer Mandanten einsetzen. Das revidierte Datenschutzgesetz (revDSG) ist technologieneutral. Es regelt, wie ein Büro mit Personendaten umgeht, und unterscheidet nicht danach, ob ein Mensch, ein Buchhaltungsprogramm oder ein KI-System einen Beleg liest. Der Eidgenössische Datenschutz- und Öffentlichkeitsbeauftragte (EDÖB) hält fest, dass das geltende Datenschutzrecht direkt auf KI-gestützte Bearbeitungen anwendbar ist. Auf ein Sondergesetz müssen Sie also nicht warten.
Rechtlich bedeutet KI im Treuhandbüro vor allem eines: Ein Dienstleister bearbeitet Mandantendaten im Auftrag Ihres Büros. Dafür gelten die Regeln, die Sie von jeder Auslagerung kennen. Es braucht einen Vertrag, Klarheit über alle beteiligten Firmen, eine vertraglich weitergegebene Schweigepflicht, einen geprüften Datenstandort und einen Menschen, der jede Buchung freigibt.
Ich bin weder Anwalt noch Datenschutzbeauftragter. Als Geschäftsführer der WDC GmbH in Stans entwickle ich FibuZen und habe jede der folgenden Fragen für unsere eigenen Verträge selbst beantworten müssen. Dieser Artikel ist keine Rechtsberatung, sondern der Stand nach bestem Wissen, gestützt auf die Rechtsgrundlagen am Ende des Textes. Für Ihren Einzelfall wenden Sie sich an Ihren Datenschutzberater oder Anwalt.
Woher kommt die Schweigepflicht eines Treuhandbüros?
Viele Treuhänder gehen davon aus, dass für sie das strafrechtliche Berufsgeheimnis nach Art. 321 StGB gilt. Diese Bestimmung zählt aber Anwälte, Notare, Ärzte, Revisoren mit gesetzlicher Schweigepflicht und einige weitere Berufe auf. Treuhänder und Buchhalter fehlen in dieser Aufzählung.
Zur Verschwiegenheit verpflichtet ist Ihr Büro trotzdem, und zwar auf zwei Wegen:
- Das Auftragsrecht verlangt in Art. 398 OR eine getreue und sorgfältige Ausführung. Daraus folgt, dass Sie die Angelegenheiten Ihrer Mandanten vertraulich behandeln.
- Art. 62 revDSG bestraft, wer vorsätzlich geheime Personendaten offenbart, die er bei seiner Berufsarbeit erfahren hat. Auf Antrag droht eine Busse bis CHF 250’000. Sie trifft die verantwortliche Person, also einen Menschen und nicht die Firma.
Die Busse zielt auf das unbefugte Preisgeben. Auslagern an einen Dienstleister bleibt erlaubt, wenn dieser zur Verschwiegenheit verpflichtet ist, nur nach Ihren Weisungen arbeitet und die Daten sicher hält. Diese Logik gilt für das Rechenzentrum und das externe Lohnbüro genauso wie für einen KI-Dienst.
Bei Revisionsmandaten liegt der Fall anders. Ist Ihr Büro gesetzliche Revisionsstelle eines Mandanten, gilt für diese Daten Art. 321 StGB. Die Anforderungen an jede Auslagerung sind dort strenger. Klären Sie Revisionsmandate deshalb gesondert, bevor ein System ihre Unterlagen liest.
Was KI und Datenschutz im Treuhandbüro konkret verlangen
Einen Anbieter prüfen Sie am einfachsten, indem Sie einem einzigen Beleg auf seinem Weg folgen. Ich nenne das die Belegweg-Prüfung: Nehmen Sie eine Lieferantenrechnung, die heute bei Ihnen eintrifft, und fragen Sie an jeder Station, wer sie dort sieht und was der Vertrag dazu sagt. Fünf Stationen genügen.
| Station des Belegs | Ihre Frage an den Anbieter | Rechtsgrundlage |
|---|---|---|
| 1. Vertrag | Gibt es einen Auftragsbearbeitungsvertrag mit technischen und organisatorischen Massnahmen? | Art. 9 revDSG |
| 2. Weitere Firmen | Welche Subprozessoren lesen oder speichern den Beleg, und wie erfahren Sie von neuen? | Art. 9 Abs. 3 revDSG |
| 3. Ort und Recht | Wo liegt der Beleg, wer liest ihn wo, und welchem Recht untersteht jede beteiligte Firma? | Art. 16 revDSG |
| 4. Zweck und Schweigen | Dient der Beleg nur Ihrem Auftrag, ohne Training, und ist die Verschwiegenheit vertraglich weitergegeben? | Art. 6 und 62 revDSG |
| 5. Freigabe | Gibt ein Mensch aus Ihrem Büro jede Buchung frei, und lässt sich jede Buchung zu ihrem Beleg zurückverfolgen? | Art. 398 OR |
Ein Auftragsbearbeitungsvertrag (AVV) legt fest, dass der Anbieter die Daten Ihrer Mandanten nur nach Ihren Weisungen bearbeitet, wie er sie schützt und was nach dem Vertragsende mit ihnen geschieht. Subprozessoren, im Gesetz Unterauftragsbearbeiter, sind die Firmen, die der Anbieter seinerseits beizieht, etwa für das Rechenzentrum, den Mailversand oder das Lesen der Belege. Jede davon bekommt den Beleg ganz oder teilweise zu sehen. Das revDSG verlangt deshalb Ihre vorgängige Genehmigung, bevor ein Anbieter weitere Firmen einschaltet.
Zur Transparenz gehört, dass Ihre Mandanten erkennen können, dass Dienstleister ihre Daten bearbeiten und in welche Länder Daten gehen (Art. 19 revDSG). Birgt eine Bearbeitung ein hohes Risiko für die betroffenen Personen, verlangt Art. 22 revDSG eine Datenschutz-Folgenabschätzung. Ob das bei Ihren Mandaten zutrifft, ist eine Frage für Ihren Datenschutzberater.
Rechenzentrum oder Rechtsordnung: wo der Fallstrick liegt
Beim Datenstandort vermischen sich zwei Fragen. Die erste lautet: Dürfen Personendaten überhaupt ins Ausland? Das revDSG erlaubt es, wenn der Bundesrat dem Zielland einen angemessenen Schutz bescheinigt hat. Bei den USA kommt es auf die einzelne Firma an. Seit 15.09.2024 gilt ein angemessener Schutz für US-Firmen, die sich nach dem Swiss-U.S. Data Privacy Framework (DPF) haben zertifizieren lassen. Ohne diese Zertifizierung braucht die Übermittlung Standardvertragsklauseln und weitere Garantien. Diese Frage lässt sich auf dem Papier lösen.
Die zweite Frage ist heikler: Wer kann die Herausgabe verlangen? Nach dem US CLOUD Act müssen Firmen, die US-Recht unterstehen, Daten unter ihrer Kontrolle an US-Behörden herausgeben, wo auch immer der Server steht. Ein Anbieter mit «Schweizer Region» kann also ein Rechenzentrum in Zürich betreiben und trotzdem dieser Pflicht unterliegen.
Ein US-Bezug ist damit kein automatischer Ausschlussgrund. Sie sollten ihn aber kennen und bewusst bewerten. Fragen Sie deshalb neben «Wo steht der Server?» immer auch «Welchem Recht untersteht jede Firma, die den Beleg liest?». Lassen Sie sich schriftlich zusichern, dass der Anbieter die Inhalte nach dem Lesen nicht aufbewahrt und nicht zum Training verwendet. Das senkt das Risiko für gespeicherte Daten. Während des Lesens liegt der Beleg beim Dienstleister trotzdem lesbar vor. Wer nur mit Firmen ausserhalb der US-Rechtsordnung arbeitet, verringert dieses Risiko. Ganz ausschliessen lässt sich ein behördlicher Zugriff aber auch bei Firmen in der Schweiz oder der EU nicht.
Bei FibuZen liegen Belege und Buchungen in einem Schweizer Rechenzentrum, getrennt von allen anderen Büros. Das ist der Speicherort. Welche Dienstleister einen Beleg beim Lesen verarbeiten, ist eine eigene Frage, und die beantwortet unsere Subprozessorenliste. Der Auftragsbearbeitungsvertrag nach revDSG gehört zu jedem Vertrag. Stellen Sie uns die fünf Fragen der Belegweg-Prüfung genauso wie jedem anderen Anbieter. Was wir dazu bereits offenlegen, steht auf der Seite Sicherheit und Datenschutz.
Diese Gegenfragen helfen bei typischen Beruhigungssätzen:
| Was Sie oft hören | Was Sie stattdessen verlangen |
|---|---|
| «Ihre Daten liegen in der Schweiz.» | Die Liste aller Firmen, die den Beleg lesen oder speichern, mit Sitz und Rechtsordnung |
| «Wir halten die DSGVO ein.» | Einen Auftragsbearbeitungsvertrag nach revDSG |
| «Wir speichern nichts.» | Die Zusage im Vertrag, dazu die Regel für Sicherungskopien |
| «Unsere KI ist sehr genau.» | Eine Freigabe durch Ihr Team bei jeder Buchung, mit Namen und Zeit |
| «Das klären wir nach dem Start.» | Antworten vor dem ersten echten Beleg und eine Geheimhaltungsvereinbarung vor jedem Test |
Warum die Freigabe durch einen Menschen dazugehört
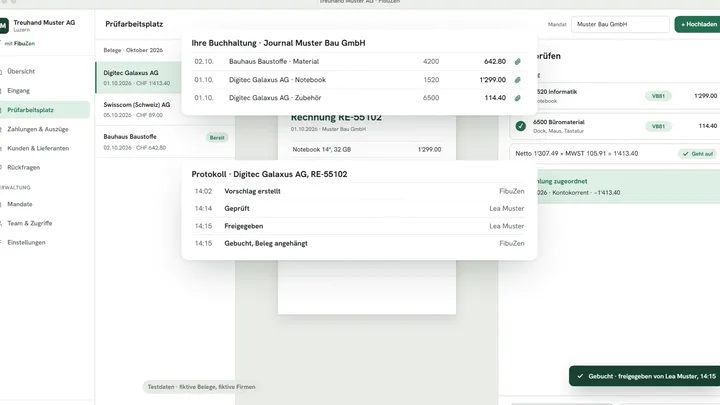
Die letzte Station der Belegweg-Prüfung betrifft Ihren Alltag am direktesten. Ein KI-System kann sich verlesen, gerade bei Zahlen, und es kann einen Beleg falsch einordnen. Die fachliche Verantwortung für die Buchhaltung Ihrer Mandanten bleibt bei Ihrem Büro, egal welches Werkzeug die Vorarbeit leistet. Bucht ein System selbst, tragen Sie die Verantwortung für Buchungen, die niemand aus Ihrem Büro gesehen hat.
Deshalb gehört zu einem sorgfältigen Einsatz, dass ein Mensch jede Buchung prüft und freigibt und dass sich später nachvollziehen lässt, wer das war. Das schützt Sie vor Buchungen, die niemand angeschaut hat. Es erspart Ihnen bei einer Rückfrage des Revisors die Suche nach der Person, die entschieden hat. Und es verhindert, dass ein Lesefehler unbemerkt in die MWST-Abrechnung wandert.
Bei FibuZen ist diese Freigabe fest eingebaut. Freigegeben wird von Hand, weil die Verantwortung am Ende immer ein Mensch trägt. FibuZen bucht nie von selbst, auch nicht bei Routinebelegen, und am gebuchten Beleg steht, wer ihn wann freigegeben hat. Wie das am Bildschirm aussieht, zeigt die Seite zu Freigabe und Buchung. Warum FibuZen jeden Beleg vorher zusätzlich nachrechnet, beschreibt der Artikel zum Vier-Augen-Prinzip für Belege.
Checkliste: was Ihr Büro vor dem ersten Beleg klären sollte
Diese Punkte können Sie mit Ihrem Datenschutzberater in einer Sitzung durchgehen:
- Den Auftragsbearbeitungsvertrag lesen, bevor echte Mandantendaten fliessen.
- Die vollständige Subprozessorenliste anfordern und festhalten, wie der Anbieter Sie über neue Firmen informiert und wie Sie widersprechen können.
- Für jede Firma auf der Liste klären, wo sie den Beleg speichert, wo sie ihn liest und welchem Recht sie untersteht.
- Schriftlich festhalten lassen, dass der Anbieter Belege weder zum Training verwendet noch nach dem Lesen aufbewahrt, und nachfragen, was für Sicherungskopien gilt.
- Prüfen, ob der Anbieter und alle seine Dienstleister vertraglich zur Verschwiegenheit verpflichtet sind.
- Revisionsmandate gesondert beurteilen, weil dort Art. 321 StGB gilt.
- Mit dem Datenschutzberater klären, ob eine Datenschutz-Folgenabschätzung nötig ist, und die Datenschutzerklärung Ihres Büros nachführen.
- Bestimmen, wer in Ihrem Büro Buchungen freigibt und wie sich jede Freigabe einer Person zuordnen lässt.
- Vereinbaren, wie Sie Ihre Daten bei einer Kündigung vollständig zurückbekommen und wann der Anbieter sie löscht.
Selbsttest: Wie gut ist Ihr Büro vorbereitet?
Antworten Sie für sich mit Ja oder Nein:
- Haben Sie sich schon gefragt, ob jemand in Ihrem Team KI-Programme nutzt, von denen Sie nichts wissen?
- Könnten Sie bei einem Anbieter heute nicht auf Anhieb sagen, welche Firmen die Belege Ihrer Mandanten lesen?
- Haben Sie Mandanten, deren Ordner auch Lohnabrechnungen oder andere heikle Personendaten enthalten?
- Ist Ihnen wichtig, dass jede Buchung eine Person aus Ihrem Team freigibt?
- Würden Sie die Frage «Dürfen wir das?» gern einmal gründlich klären, statt sie bei jedem Anbieter neu zu wälzen?
Wenn Sie zwei- oder dreimal mit Ja geantwortet haben, lohnt es sich, die Belegweg-Prüfung an einem konkreten System durchzuspielen.
Was das für Ihr Büro heisst
Die rechtliche Frage ist lösbar, mit derselben Sorgfalt, die Sie bei jeder Auslagerung anwenden. Riskant wird es dort, wo niemand sie stellt: wenn Mitarbeiter mangels geprüftem Werkzeug zu privaten KI-Programmen greifen, wie die Sachbearbeiterin vom Donnerstagnachmittag. Ein Verbot allein hält das selten auf, ein geprüftes Werkzeug mit klaren Regeln eher. Wie Sie Ihr Team dabei mitnehmen, beschreibt der Artikel KI im Treuhandbüro einführen.
Der nächste Schritt ist klein. Im Belegtest mit zehn Belegen sehen Sie an Belegen, die Sie kennen, was FibuZen vorbereitet und wo es nachfragt. Weil wir vorher eine Geheimhaltungsvereinbarung unterschreiben, können Sie dafür echte Belege wählen. Bringen Sie die fünf Fragen der Belegweg-Prüfung mit, dann wissen Sie danach, ob FibuZen sie für Ihr Büro beantwortet. Wer lieber zuerst spricht, klärt im 15-minütigen Telefonat, ob FibuZen zu seinem Büro passt: Telefonat buchen.
Rechtsgrundlagen zum Nachprüfen
Datenschutzgesetz: Art. 6, 9, 16, 19, 22 und 62 revDSG. Obligationenrecht: Art. 398 OR. Strafgesetzbuch: Art. 321 StGB. Dazu die Mitteilungen des EDÖB zur Anwendbarkeit des Datenschutzgesetzes auf KI, der Entscheid des Bundesrats über das Swiss-U.S. Data Privacy Framework (gültig ab 15.09.2024) und das Gutachten des Bundesamts für Justiz (BJ) von 2021 über den US CLOUD Act. Stand: Oktober 2026. Den Einzelfall prüfen Sie mit Ihrem Datenschutzberater oder Anwalt.
Häufige Fragen
Brauchen Treuhänder die Einwilligung ihrer Mandanten, um KI einzusetzen?
In der Regel nicht. Das revDSG verlangt aber Transparenz: Ihre Mandanten sollen erkennen können, dass Dienstleister ihre Daten bearbeiten und in welche Länder Daten gehen. Das regeln Sie am einfachsten in Ihrer Datenschutzerklärung und im Mandatsvertrag.
Gilt das Berufsgeheimnis nach Art. 321 StGB für Treuhänder?
Für die Buchführung nicht, denn Treuhänder und Buchhalter stehen nicht in Art. 321 StGB. Ihre Schweigepflicht folgt aus der Treuepflicht nach Art. 398 OR und aus Art. 62 revDSG. Anders sieht es bei Revisionsmandaten aus, weil Revisoren mit gesetzlicher Schweigepflicht unter Art. 321 StGB fallen.
Reicht ein Schweizer Rechenzentrum für den Datenschutz?
Es beantwortet nur einen Teil der Frage. Ebenso wichtig ist, welche Firmen einen Beleg lesen oder speichern und welchem Recht sie unterstehen. Eine Firma unter US-Recht kann zur Herausgabe von Daten verpflichtet sein, auch wenn der Server in der Schweiz steht.
Wer trägt die Verantwortung, wenn die KI falsch kontiert?
Die fachliche Verantwortung bleibt bei Ihrem Büro, so wie bei jedem anderen Hilfsmittel. Deshalb sollte ein Mensch jede Buchung prüfen und freigeben, und jede Freigabe sollte sich einer Person zuordnen lassen. FibuZen bucht erst nach dieser Freigabe.
Dürfen Mitarbeiter Belege in private KI-Programme laden?
Sobald Mandantendaten im Spiel sind, sollten Sie das untersagen. Bei Gratis-Versionen fehlen meist ein Auftragsbearbeitungsvertrag und die Zusage, dass Inhalte nicht zum Training dienen. Wirksamer als ein Verbot allein ist ein geprüftes Werkzeug mit klaren Regeln, das Ihr Büro selbst bereitstellt.
Denny Weber
Geschäftsführer der WDC GmbH in Stans und Entwickler von FibuZen. Er hat FibuZen zuerst an der eigenen Buchhaltung laufen lassen, einen ganzen Jahrgang lang, und erst danach Treuhandbüros angeboten.